
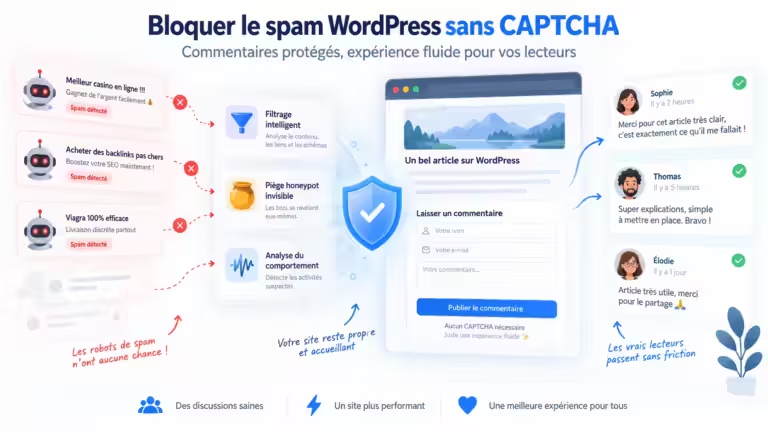
Un article WordPress commence à recevoir quelques commentaires étranges. Puis arrivent les messages génériques, les liens vers des sites douteux, les textes sans rapport avec le sujet et parfois des dizaines de soumissions automatisées en quelques heures.
Le spam dans les commentaires WordPress est rarement difficile à reconnaître lorsqu’il devient massif. Le vrai problème consiste plutôt à le filtrer automatiquement sans obliger chaque véritable lecteur à résoudre un CAPTCHA, créer un compte ou attendre une validation manuelle.
WordPress possède déjà plusieurs outils de modération. Ils constituent une première ligne de défense utile, mais ils montrent rapidement leurs limites lorsque des robots adaptent leur contenu ou lorsque le volume augmente.
Une protection efficace repose donc moins sur une règle magique que sur plusieurs signaux : comportement de la soumission, champs invisibles, fréquence, contenu et contexte de la requête.
C’est également le principe qui m’a conduit à développer SpamJam, mon plugin anti-spam WordPress : bloquer les soumissions automatisées aussi tôt que possible sans imposer de CAPTCHA aux visiteurs légitimes.
Pourquoi les commentaires WordPress attirent-ils autant de spam ?
Un formulaire de commentaire public présente une caractéristique très intéressante pour un robot : il accepte des données venant de n’importe quel visiteur et peut potentiellement publier une partie de ces données sur une page accessible à tous.
Pour un spammeur, l’objectif peut être d’obtenir un lien, promouvoir un service, diffuser du contenu frauduleux ou simplement vérifier qu’un système automatique parvient à soumettre des données sur votre site.
Les robots n’ont pas besoin de lire réellement vos articles. Ils peuvent rechercher des formulaires correspondant à des structures connues, construire une requête puis l’envoyer directement.
Le spam n’est pas toujours grossier
Les commentaires les plus faciles à filtrer contiennent parfois une suite de liens, une langue sans rapport avec le site ou un contenu manifestement automatisé.
D’autres sont beaucoup plus génériques :
Merci pour cet excellent article. J’ai appris beaucoup de choses et je reviendrai lire votre blog.
Pris isolément, ce texte pourrait provenir d’un véritable lecteur. Pourtant, le même message peut être envoyé automatiquement sur plusieurs milliers de sites dans le seul but d’associer un nom ou une adresse web à un commentaire publié.
C’est précisément pourquoi le contenu seul ne suffit pas toujours pour distinguer un humain d’un robot.
Commencez par les réglages anti-spam natifs de WordPress
Avant d’ajouter une extension, vérifiez les options disponibles dans Réglages → Discussion.
WordPress permet déjà de contrôler plusieurs aspects importants de la publication des commentaires.
Mettre les commentaires en attente de modération
Vous pouvez demander qu’un administrateur approuve les commentaires avant leur publication.
Cette solution empêche effectivement le spam d’apparaître publiquement. Elle ne l’empêche cependant pas d’arriver dans WordPress.
Si cent robots soumettent cent commentaires, vous aurez toujours cent éléments à examiner dans votre file de modération. Vous avez protégé la partie visible du site, mais pas votre temps.
Faire confiance aux auteurs déjà approuvés
WordPress peut également publier plus facilement les commentaires provenant d’un auteur ayant déjà obtenu une approbation.
Cette règle est intéressante pour une communauté régulière : un nouveau participant passe d’abord par une validation, tandis qu’un lecteur connu rencontre moins de friction lors de ses interventions suivantes.
Limiter le nombre de liens
De nombreux commentaires indésirables cherchent à publier des liens. WordPress peut donc placer en modération les messages dépassant un certain nombre de liens.
Cette règle reste pertinente, mais elle ne peut pas constituer votre seule défense. Un spammeur peut simplement limiter son message à un unique lien.
Utiliser les listes de modération et de blocage
Vous pouvez définir des mots, adresses, adresses IP ou autres motifs conduisant WordPress à modérer ou classer un commentaire comme spam.
Ces listes sont pratiques pour traiter un motif récurrent particulièrement identifiable. Elles deviennent moins efficaces lorsqu’on essaie d’y accumuler des centaines de termes génériques.
Une règle trop large peut également intercepter un commentaire parfaitement légitime parce qu’un mot contient par hasard une chaîne de caractères interdite.
Pourquoi une simple liste de mots ne suffit pas
Le spam est un problème particulièrement adapté à une approche multi-signal.
Prenons deux commentaires contenant exactement la même phrase :
- le premier est rédigé par un lecteur ayant passé plusieurs minutes sur l’article avant d’utiliser normalement le formulaire ;
- le second est soumis quelques millisecondes après le chargement de la page par un programme automatisé.
Si vous analysez uniquement le texte, les deux situations peuvent paraître identiques. Le comportement autour du formulaire raconte pourtant une histoire très différente.
Les robots peuvent modifier leur texte
Une liste de mots fonctionne particulièrement bien lorsque le spam répète toujours les mêmes termes.
Dès que le contenu varie, la règle devient beaucoup moins fiable. Le robot peut modifier quelques mots, changer son domaine ou produire un message suffisamment neutre pour éviter les filtres évidents.
Bloquer uniquement les adresses IP est également fragile
Une adresse IP peut être utile parmi plusieurs indicateurs, mais en faire l’unique critère pose rapidement problème.
Les sources peuvent changer et plusieurs utilisateurs légitimes peuvent également partager une même adresse publique. Une règle trop agressive finit alors par bloquer autre chose que le robot initialement visé.
Faut-il obligatoirement ajouter un CAPTCHA à WordPress ?
Non. Un CAPTCHA constitue une stratégie possible, mais ce n’est pas la seule.
Son principe consiste à ajouter une vérification supplémentaire destinée à distinguer un humain d’un système automatisé. Selon la technologie utilisée, cette vérification peut être visible ou fonctionner plus discrètement en arrière-plan.
Le compromis est évident : plus vous demandez d’effort au visiteur, plus vous ajoutez de friction à une action qui devrait rester simple.
Pour un formulaire sensible exposé à des attaques importantes, cette friction peut être parfaitement acceptable. Pour un simple commentaire sous un article, il est intéressant de se demander si l’on peut filtrer correctement les robots avant d’imposer une étape supplémentaire à chaque lecteur.
Le meilleur défi est parfois celui que le lecteur ne voit jamais
Un système anti-spam peut exploiter des caractéristiques propres aux soumissions automatisées sans demander au visiteur de reconnaître des images, cocher une case ou effectuer une autre action.
Le principe consiste alors à déplacer l’effort : ce n’est plus l’humain qui doit prouver qu’il est humain, c’est la soumission suspecte qui doit éviter plusieurs mécanismes de détection.
Comment fonctionne un honeypot anti-spam ?
Le honeypot, littéralement « pot de miel », utilise un piège destiné aux robots.
Un formulaire peut par exemple contenir un champ qu’un véritable utilisateur n’a aucune raison de remplir. Le champ reste hors de son parcours normal, mais un programme qui tente mécaniquement de compléter tous les champs disponibles peut y placer une valeur.
La soumission devient alors suspecte.
Pourquoi le honeypot est intéressant
Pour le visiteur légitime, rien ne change. Il remplit son nom, son adresse e-mail et son commentaire exactement comme auparavant.
Il n’a pas de puzzle à résoudre et aucune étape supplémentaire n’est ajoutée à son parcours.
Pourquoi un honeypot seul n’est pas parfait
Un robot suffisamment évolué peut apprendre à ignorer certains champs ou analyser leur présentation avant de décider lesquels compléter.
C’est pourquoi le honeypot est plus intéressant lorsqu’il constitue un signal parmi plusieurs plutôt que l’unique protection du formulaire.
Ajouter des signaux comportementaux
Un humain et un robot n’interagissent généralement pas de la même manière avec une page.
Sans chercher à identifier personnellement un visiteur, il est possible d’observer certains éléments liés au déroulement de la soumission.
Une requête qui arrive dans des conditions impossibles ou très atypiques peut recevoir un niveau de confiance plus faible qu’un formulaire utilisé normalement.
La vitesse de soumission peut être révélatrice
Un commentaire de plusieurs lignes envoyé pratiquement instantanément après l’accès au formulaire mérite davantage d’attention qu’un message rédigé après la lecture de l’article.
Ce n’est pas une preuve absolue : un humain peut coller un texte déjà préparé. Mais combiné à d’autres anomalies, ce comportement devient beaucoup plus intéressant.
Aucun signal ne doit être interprété isolément
C’est probablement le principe le plus important d’un bon filtre anti-spam.
Un véritable utilisateur peut utiliser un VPN, écrire très vite, employer un terme présent dans votre liste de modération ou publier un lien.
Pris séparément, ces événements ne prouvent rien. Plusieurs signaux cohérents permettent en revanche de prendre une décision beaucoup plus fiable.
N’oubliez pas le spam dans les avis WooCommerce
Le problème ne concerne pas uniquement les commentaires d’articles.
Une boutique WooCommerce peut également recevoir des soumissions indésirables dans les avis produits. Pour un robot, le principe reste proche : identifier une surface publique permettant d’envoyer du contenu.
Un avis frauduleux est particulièrement gênant sur une boutique parce qu’il apparaît directement à proximité d’un produit et de sa note.
La modération reste donc importante, mais une prévention en amont évite que l’administration se transforme progressivement en file de nettoyage.
Une bonne stratégie anti-spam WordPress fonctionne par couches
Il est rarement nécessaire de choisir entre « réglages WordPress » et « plugin anti-spam ». Les deux peuvent parfaitement se compléter.
Je privilégie une organisation en plusieurs niveaux.
- Réglez correctement WordPress pour éviter la publication immédiate de contenus manifestement indésirables.
- Détectez les soumissions automatisées avant qu’elles n’encombrent la modération.
- Utilisez plusieurs signaux plutôt qu’une unique liste de mots ou d’adresses IP.
- Surveillez les faux positifs afin qu’un véritable lecteur puisse toujours participer.
- Réservez les mesures plus contraignantes aux situations dans lesquelles elles sont réellement nécessaires.
Le but n’est pas d’obtenir zéro soumission suspecte à n’importe quel prix
Vous pourriez éliminer presque tout risque de spam en supprimant complètement les commentaires.
Ce serait pourtant une mauvaise solution si les échanges avec vos lecteurs apportent de la valeur à vos articles.
Un système anti-spam doit donc rechercher un équilibre : bloquer les robots tout en laissant les humains interagir normalement.
Bloquer le spam WordPress sans CAPTCHA avec SpamJam
C’est pour répondre à ce besoin que j’ai développé SpamJam.
Le plugin utilise notamment un honeypot et des signaux comportementaux pour détecter les soumissions automatisées sans demander au visiteur de résoudre un CAPTCHA.
L’objectif reste volontairement simple : protéger les zones concernées tout en conservant un formulaire normal pour les véritables utilisateurs.
SpamJam peut ainsi compléter les réglages natifs de WordPress au lieu de vous obliger à remplacer toute votre politique de commentaires.
Découvrir SpamJam
SpamJam protège WordPress contre les soumissions automatisées avec une approche invisible pour le visiteur. Consultez la page du plugin pour découvrir les protections et versions disponibles.
Comment tester correctement une protection anti-spam
Installer un filtre et constater que le nombre de spams diminue ne suffit pas. Vous devez également vérifier que les véritables utilisateurs peuvent toujours soumettre leurs commentaires.
Commencez par un commentaire parfaitement normal
Déconnectez-vous de WordPress ou utilisez une fenêtre privée, ouvrez un article comme le ferait un visiteur et publiez un commentaire de test.
Vérifiez son comportement selon votre politique de modération : publication, attente de validation ou autre traitement prévu.
Testez plusieurs navigateurs et appareils
Un mécanisme de protection ne doit pas dépendre involontairement de votre propre session administrateur ou d’un navigateur particulier.
Essayez au minimum une session mobile et une session desktop déconnectées si les commentaires jouent un rôle important sur votre site.
Surveillez les vrais commentaires après activation
Les premiers jours sont particulièrement utiles pour vérifier que votre protection n’est pas trop agressive.
Un filtre excellent contre les robots mais qui empêche également vos lecteurs de participer n’est pas correctement réglé.
Les erreurs courantes dans la lutte contre le spam WordPress
Mettre absolument tous les commentaires en modération
Cette option peut être justifiée sur certains sites, mais elle transforme chaque commentaire légitime en tâche administrative.
Si votre site reçoit beaucoup de participation, il est plus efficace de filtrer automatiquement ce qui présente réellement des caractéristiques suspectes.
Construire une immense liste de mots interdits
Plus une liste devient générique, plus elle risque de bloquer des expressions parfaitement légitimes.
Utilisez les mots interdits pour les motifs réellement récurrents et laissez des mécanismes plus adaptés traiter les autres signaux.
Bloquer des plages entières d’utilisateurs pour quelques robots
Une règle réseau très large peut supprimer le spam observé aujourd’hui tout en empêchant demain de véritables visiteurs de participer.
Plus le critère de blocage est vaste, plus son impact potentiel doit être évalué avec prudence.
Ajouter plusieurs plugins anti-spam simultanément
Empiler plusieurs solutions qui interceptent toutes le même formulaire complique considérablement le diagnostic lorsqu’un commentaire légitime disparaît.
Attribuez un rôle clair à chaque outil et évitez les protections redondantes sans raison précise.
Oublier que le spam peut révéler un problème plus large
Une hausse soudaine et massive des soumissions mérite parfois une vérification technique plus générale.
Examinez les journaux, l’origine des requêtes, les formulaires exposés et les éventuelles modifications récentes du site. Si vous suspectez une compromission ou un comportement anormal plus large, une analyse de sécurité WordPress devient plus pertinente qu’un simple réglage de commentaire.
Faut-il désactiver complètement les commentaires WordPress ?
Si votre site n’utilise jamais les commentaires, les désactiver peut être parfaitement cohérent. Il n’existe aucune obligation à maintenir une fonctionnalité dont vous n’avez pas besoin.
La réponse est différente pour un blog où les commentaires apportent des questions, corrections, témoignages ou échanges utiles.
Dans ce cas, supprimer la fonctionnalité uniquement parce que des robots l’utilisent revient à laisser le spammeur décider du fonctionnement de votre site.
Une protection bien conçue doit au contraire vous permettre de conserver l’interaction utile avec le moins de maintenance possible.
Questions fréquentes sur le spam WordPress
Pourquoi mon site WordPress reçoit-il autant de commentaires spam ?
Les formulaires de commentaires sont publics et leur fonctionnement est connu. Des robots peuvent donc rechercher automatiquement des sites WordPress et tenter d’y envoyer du contenu sans lire réellement les articles.
WordPress possède-t-il déjà un filtre anti-spam ?
WordPress fournit plusieurs réglages de modération dans Réglages → Discussion : approbation préalable, confiance accordée aux auteurs déjà approuvés, seuil de liens et listes de modération ou de blocage. Ils constituent une bonne première ligne de défense mais ne détectent pas nécessairement toutes les soumissions automatisées.
Un CAPTCHA est-il indispensable pour arrêter le spam ?
Non. Il est possible d’utiliser d’autres mécanismes, notamment des honeypots et plusieurs signaux liés à la soumission. Un CAPTCHA reste une option supplémentaire lorsque le contexte justifie une vérification plus contraignante.
Qu’est-ce qu’un honeypot WordPress ?
Un honeypot ajoute un piège que le visiteur légitime n’a normalement aucune raison d’utiliser mais qu’un robot automatisé peut déclencher. Cette information peut alors contribuer à identifier la soumission comme suspecte.
Un honeypot suffit-il à bloquer tous les robots ?
Non. Les robots peuvent évoluer et certains sont capables d’éviter des pièges simples. Le honeypot est plus efficace lorsqu’il fait partie d’une stratégie combinant plusieurs signaux.
Comment réduire les faux positifs d’un filtre anti-spam ?
Évitez de baser la décision sur un seul élément trop général. Testez régulièrement le formulaire comme un visiteur déconnecté et surveillez les véritables commentaires après toute modification importante de la protection.
SpamJam utilise-t-il un CAPTCHA ?
Non. SpamJam est conçu pour filtrer les soumissions automatisées sans imposer de CAPTCHA au visiteur. La page SpamJam présente son fonctionnement et les protections disponibles.
Bloquez les robots, pas vos lecteurs
La meilleure stratégie anti-spam n’est pas nécessairement celle qui ajoute le plus de barrières.
Commencez par configurer correctement les outils déjà présents dans WordPress. Ajoutez ensuite une détection capable d’identifier les comportements automatisés sans transformer chaque commentaire en parcours de vérification.
Utilisez plusieurs signaux, surveillez les faux positifs et conservez toujours comme objectif le fonctionnement normal du site pour un véritable utilisateur.
SpamJam fait partie de mes plugins WordPress conçus autour de besoins précis. Dans son cas, le principe est simple : laisser les humains commenter normalement et rendre la tâche beaucoup plus difficile aux robots.
Protégez WordPress sans CAPTCHA
SpamJam combine plusieurs mécanismes invisibles pour filtrer le spam tout en laissant vos visiteurs utiliser normalement les commentaires et autres zones protégées.
